Mục lục · 7 phần
Trả lời nhanh
API key là đoạn mã bí mật dùng để xác thực, cho phép phần mềm truy cập dữ liệu của hệ thống khác. Ai cầm mã có thể được hệ thống cho truy cập, nên anh/chị cần giữ kín mã kết nối. Anh/chị cần giới hạn quyền của khóa để bảo vệ tài khoản và giảm rủi ro tài chính khi lộ mã.
API key là một đoạn mã bí mật do hệ thống máy chủ cấp phát để xác thực danh tính. Đoạn mã này cho phép một phần mềm tự động truy cập và lấy số liệu từ hệ thống khác. Anh/chị có thể hình dung nó giống như chiếc thẻ từ. Ai cầm thẻ này thì được hệ thống cho đi qua cửa để làm việc.
Tại sao kết nối phần mềm luôn cần API key?
Anh/chị đang chạy quảng cáo trên nhiều nền tảng. Mỗi sáng, nhân viên phải mở từng trang web, tải báo cáo rồi chép tay sang bảng tính. Quy trình này cực kỳ tốn thời gian. Các nền tảng sinh ra công cụ kết nối để máy móc tự nói chuyện với nhau. API key đóng vai trò là giấy thông hành trong cuộc giao tiếp đó.
Khi công cụ nhắn tin xin số liệu, hệ thống nền tảng yêu cầu xuất trình API key. Hệ thống kiểm tra mã này có tồn tại không. Hệ thống đối chiếu mã này thuộc về tài khoản người dùng nào. Hệ thống xem tiếp mã này được cho phép làm những việc gì. Nếu mọi thứ hợp lệ, số liệu được đóng gói thành một tệp JSON — tức là một định dạng văn bản có cấu trúc chuyên để máy móc đọc hiểu — rồi gửi về ngay lập tức. Toàn bộ quá trình diễn ra ngầm phía sau mà không cần người thật can thiệp.
Phân biệt API key với mật khẩu đăng nhập
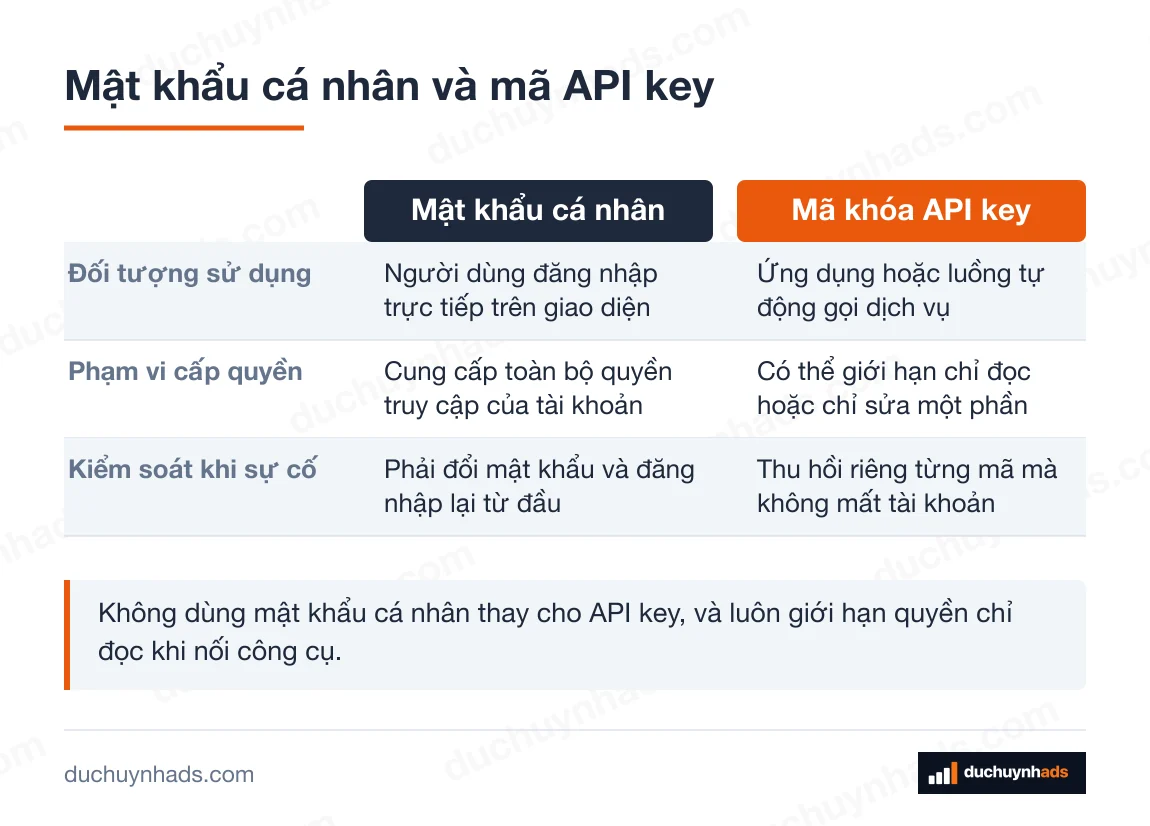
Nhiều người mới thắc mắc tại sao không dùng luôn mật khẩu. Hai khái niệm này phục vụ hai đối tượng hoàn toàn khác biệt.
Mật khẩu là chuỗi ký tự anh/chị gõ vào ô trống trên màn hình giao diện. Mật khẩu cho phép con người nhìn thấy các nút bấm và có toàn quyền kiểm soát tài khoản.
API key là chuỗi mã dùng để dán vào phần cài đặt của ứng dụng khác. API key không có màn hình tương tác. Giao tiếp qua API là việc máy gọi máy thông qua một endpoint — tức là đường dẫn định vị điểm tiếp nhận thông tin trên máy chủ.
Một tài khoản chỉ có một mật khẩu duy nhất. Tài khoản đó lại có thể tạo ra hàng trăm API key. Anh/chị cấp mã thứ nhất cho công cụ đọc báo cáo. Anh/chị cấp mã thứ hai cho phần mềm tự động chốt đơn. Khi công cụ chốt đơn báo lỗi, anh/chị chỉ cần xóa mã thứ hai. Việc này không làm hỏng công cụ đọc báo cáo và cũng không bắt anh/chị phải đổi mật khẩu chính.
Rủi ro tài chính khi để lộ khóa bảo mật
API key là một chuỗi ký tự vô tri nhưng đại diện cho quyền lực quản trị. Việc dán nhầm mã này vào nhóm chat mang lại hậu quả khôn lường.
Nếu lộ mã kết nối với phần mềm kế toán, đối thủ sẽ tải được toàn bộ danh sách khách hàng. Nếu lộ mã quản lý quảng cáo, kẻ gian có quyền can thiệp vào chiến dịch đang chạy.
Rủi ro lớn nhất nằm ở các dịch vụ tính phí theo lượt gọi. Nhiều dịch vụ AI hay điện toán đám mây thu tiền trên lượng sử dụng hoặc lượt gọi. Ví dụ, các API phân tích văn bản tính phí theo từng yêu cầu. Kẻ gian nhặt được mã của anh/chị và cài vào máy chủ của chúng. Chúng thiết lập tự động gọi 10.000 lần mỗi giờ. Số tiền anh/chị bị trừ là 5.000.000đ chỉ trong sáu mươi phút. Nếu cuối tuần mới mở báo cáo ra xem, tài khoản ngân hàng có thể đã bốc hơi hàng trăm triệu đồng.
Mã này phải được giấu kín. Anh/chị nên xem cách người làm marketing tự tạo công cụ nhỏ bằng AI mà vẫn kiểm soát dữ liệu để biết cách thiết lập an toàn trên máy tính cá nhân.
Cách giới hạn quyền hạn để bảo vệ tài khoản
Nền tảng luôn cho phép anh/chị chọn giới hạn quyền trước khi bấm nút tạo khóa bảo mật. Quyền hạn này thường được chia thành hai nhóm chính là đọc và ghi.
Quyền đọc chỉ cho phép ứng dụng bên thứ ba nhìn thấy dữ liệu và sao chép mang về. Ứng dụng không thể sửa đổi, xóa bỏ hay thêm mới bất cứ thứ gì trên hệ thống gốc.
Quyền ghi cho phép ứng dụng tự động thực hiện thao tác. Công cụ có thể tự tăng tiền quảng cáo, tự xóa bài đăng hoặc tự lên đơn hàng.
Quyền ghi luôn mang theo rủi ro phá hoại. Nguyên tắc cao nhất là giới hạn quyền hẹp nhất có thể. Nếu phần mềm chỉ có nhiệm vụ làm báo cáo doanh thu, anh/chị tuyệt đối không chọn cấp quyền ghi cho nó. Một mã bảo mật bị giới hạn chỉ đọc sẽ chặn đứng mọi thiệt hại nếu chẳng may lọt vào tay người xấu.
Kinh nghiệm thực chiến: Kéo số liệu tự động an toàn
Tốc độ ra quyết định phụ thuộc vào tốc độ cập nhật số liệu. Việc dùng khóa kết nối thẳng vào nền tảng giúp bảng điều khiển luôn có dữ liệu mới nhất. Dưới đây là kết quả của một chiến dịch quảng cáo được kéo về tự động bằng khóa bảo mật.
- Lượt mua: 548
- Giá trị chuyển đổi: 32.222.984đ
- Lượt thêm vào giỏ: 3.964
- Lượt xem nội dung: 14.985
- Chi phí mỗi đơn: 5.903đ
- ROAS trung bình 8,54 — CPAS Facebook về Shopee, 16–20/8/2026.
Số liệu thực tế từ tài khoản đang vận hành, ghi nhận tại thời điểm nêu trên. Kết quả từng shop khác nhau tuỳ ngành hàng, giá bán và ngân sách.
Một shop có doanh số trên 100 triệu mỗi ngày đã ghi nhận hiệu quả như trên. Nhìn vào những con số này, nhiều người muốn nhảy ngay vào trình quản lý để đẩy mạnh ngân sách. Chỉ số ROAS (doanh thu trên chi phí quảng cáo) đạt 8,54 có nghĩa là mỗi đồng chi cho quảng cáo mang về 8,54 đồng doanh thu. Chi phí để có một đơn hàng thành công chỉ tốn 5.903đ. Những con số này thể hiện chiến dịch CPAS (quảng cáo cộng tác đẩy khách từ Facebook thẳng vào gian hàng Shopee) đang chạy rất tốt.
Để có bảng báo cáo thời gian thực mỗi sáng, tôi dùng mã kết nối do hệ thống Meta dành cho nhà phát triển cấp phát. Điểm mấu chốt là tôi cấu hình khóa này chỉ có quyền đọc dữ liệu. Công cụ chỉ được phép hỏi nền tảng ba chỉ số: số lượt mua, số tiền đã tiêu, và giá trị chuyển đổi.
Việc cấp quyền đọc một chiều bảo vệ an toàn cho toàn bộ chiến dịch. Dù phần mềm bị đứng, hay mã kết nối bị lộ, không ai có thể dùng nó để tự tăng ngân sách. Kẻ gian có lấy được mã cũng chỉ xem được số liệu chứ không tắt được quảng cáo. Nếu tôi giao thẳng mật khẩu Facebook cho một bên thứ ba làm báo cáo, rủi ro mất tài khoản là cực lớn. Nhưng với khóa kết nối lập trình, quyền lực được kiểm soát chặt chẽ từ gốc.
Cách xử lý ngay lập tức khi gửi nhầm mã kết nối
Tai nạn rò rỉ vẫn có thể xảy ra do thao tác sao chép nhầm. Việc dán mã kết nối vào cửa sổ trò chuyện công khai là lỗi phổ biến nhất. Anh/chị phải xử lý ngay lập tức thay vì ngồi hy vọng không ai thấy.
Đừng tốn thời gian đi thu hồi tin nhắn trên ứng dụng. Tin nhắn thu hồi không có ý nghĩa nếu người khác đã chụp màn hình hoặc sao chép xong.
Anh/chị phải lập tức đăng nhập vào nền tảng cấp mã. Tìm đến mục quản lý khóa và bấm nút xóa khóa bị lộ. Lệnh này tước quyền truy cập ngay trên máy chủ. Khóa cũ trở thành chuỗi ký tự vô giá trị. Kẻ gian mang khóa đó đi gọi dữ liệu sẽ bị hệ thống chặn đứng và báo lỗi từ chối.
Tiếp đó, anh/chị tạo một mã mới với giới hạn quyền y như cũ. Mang mã mới dán vào phần mềm đang chạy để khôi phục luồng dữ liệu. Cuối cùng, hãy kiểm tra biểu đồ lưu lượng và nhật ký truy cập để đánh giá số lượng yêu cầu bất thường cũng như phạm vi dữ liệu có nguy cơ bị ảnh hưởng.
Câu hỏi thường gặp
Có nên nhờ AI viết mã lập trình rồi gửi thẳng khóa vào khung chat không?
Anh/chị tuyệt đối không dán đoạn mã bảo mật vào khung trò chuyện với AI. AI chỉ là công cụ hỗ trợ tạo khung phần mềm. Hãy yêu cầu AI để trống một biến ghi rõ “Dán mã kết nối vào đây”. Sau khi tải tệp về máy tính cá nhân, anh/chị mới tự tay điền mã vào. Đưa mã bí mật lên hệ thống AI tiềm ẩn nguy cơ bị máy chủ lưu trữ lại để huấn luyện ngôn ngữ.
Làm sao phát hiện khóa bảo mật đang bị sử dụng lén lút?
Cách chắc chắn nhất là xem lại biểu đồ theo dõi lưu lượng trên trang quản lý do nền tảng cung cấp. Cách chắc chắn nhất là xem lại biểu đồ theo dõi lưu lượng (usage dashboard) trên trang quản lý nhà phát triển do nền tảng cung cấp (như Google Cloud Console hay Meta for Developers). Bảng điều khiển này luôn có thống kê số lượt gọi yêu cầu dữ liệu theo giờ. Nếu anh/chị thấy biểu đồ tăng vọt vào nửa đêm hoặc có hàng ngàn lượt kết nối từ một địa chỉ mạng lạ, khóa đó chắc chắn đã bị lộ. Biện pháp duy nhất lúc này là xóa khóa ngay lập tức.
Khóa kết nối có thời hạn sử dụng tối đa bao lâu?
Thời hạn tồn tại của khóa do chính sách của từng hệ thống phát hành quyết định. Một số nền tảng cấp mã vĩnh viễn cho tới khi anh/chị tự tay nhấn nút xóa. Nhiều nền tảng giao dịch tài chính lại bắt buộc khóa tự hủy sau sáu mươi ngày để ép người dùng đổi khóa mới. Anh/chị phải đọc phần ghi chú bên cạnh lúc tạo khóa để đặt lịch nhắc nhở làm mới. Việc này giúp tránh tình trạng phần mềm đang chạy tự nhiên chết đứng vì khóa hết hạn.
Cấp một khóa duy nhất cho năm ứng dụng dùng chung được không?
Kỹ thuật cho phép làm điều này nhưng nguyên tắc bảo mật thì nghiêm cấm. Khi có người lạ xâm nhập, anh/chị sẽ không biết lỗ hổng xuất phát từ ứng dụng nào trong số năm công cụ đó. Việc dùng chung một khóa cũng khiến anh/chị phải cập nhật lại phần cài đặt trên cả năm ứng dụng nếu lỡ làm lộ và cần đổi khóa mới. Mỗi phần mềm phải được cấp một mã riêng biệt có kèm ghi chú tên ứng dụng cụ thể.
Khách truy cập website có thể tìm thấy khóa kết nối của shop không?
Không, nếu trang web được thợ lập trình viết đúng tiêu chuẩn an toàn. Khóa kết nối bắt buộc phải được cất giấu trên máy chủ điều hành. Trình duyệt web của người mua hàng chỉ nhận kết quả đã xử lý xong. Anh/chị tuyệt đối cấm thợ lập trình gõ khóa này vào phần mã nguồn giao diện hiển thị cho người dùng. Nếu làm sai, kẻ gian chỉ cần nhấp chuột phải và bấm nút xem mã nguồn trang web là lấy được mã ngay lập tức.